原本租來執行自動交易的伺服器遭到入侵,連接的外匯帳戶隨後出現未經本人同意的交易。日本陸續有使用者反映,帳戶資金因此大幅減少。
事件涉及 GMO Internet 提供的「お名前.com デスクトップクラウド」(Onamae Desktop Cloud)。從10月19日開始調查、21日全面停機,到22日公布交易帳戶登入資訊可能遭竊並被濫用,事件的影響逐漸浮現。23日的第3報更強調,即使已經改過密碼,仍須切斷帳戶的所有連線。GMO第2報、GMO第3報
老J在意的是,即使沒有發生提款,只要有人能擅自下單,也可能讓帳戶承受重大損失。選擇券商、判斷行情之外,交易軟體放在哪裡、由誰管理那個環境,也是資金管理的一部分。
10月24日更新:GMO公布補償方針
GMO確認客戶資料遭攜出,將向目前所有使用者支付5,000日圓慰問金,並補償符合條件的不當交易已實現損失。
原有系統不直接重啟,將提供替代服務免費使用6個月。補償條件與申請時程見下文。
先看發生了什麼:從調查到全面停機
以下以GMO公告為主,整理事件與後續報導。時間採日本時間,台灣與香港請減去1小時。開始調查的日期,也不代表攻擊就是當天開始。
| 日本時間 | 事件與公布內容 |
|---|---|
| 10月19日 | GMO收到使用者詢問,開始調查。 |
| 10月20日 | 確認部分使用者的伺服器環境被植入惡意程式,停止新申請與控制面板。 |
| 10月21日 04:00起 | 為防止損害擴大,陸續停止所有方案的伺服器。第1報公布資料可能遭檢視,可能受影響的伺服器共有26,739台。 |
| 10月21日起 | 收到交易帳戶遭不當操作的通報,向相關交易業者分享情況。 |
| 10月22日 | 向警方諮詢。16:59發布第2報,說明帳戶登入資訊等可能遭第三方取得並濫用。 |
| 10月23日 16:10時點 | 第3報強調:改過密碼者仍須切斷所有連線;另提醒小心自稱攻擊者的訊息,並檢查個人裝置。 |
| 10月23日 18:37 | TBS NEWS DIG報導,一名接受JNN採訪的使用者表示,帳戶餘額由約430萬日圓減至約6,000日圓。 |
| 10月24日 11:50時點 | 第4報確認資料遭攜出,公布慰問金、符合條件的已實現損失補償及替代服務方案,並證實收到金錢要求、表明不會接受要求。GMO第4報(2026年10月24日11:50,日本時間) |
VPS停機後,還得另外確認交易帳戶是否仍能被第三方操作。如果外部交易系統仍保留有效的登入連線,單靠VPS停機,未必足以阻止後續操作。
VPS是什麼?為什麼外匯交易者會使用它?
VPS是Virtual Private Server的縮寫,中文通常稱為「虛擬專用伺服器」。服務商透過虛擬化,把實體伺服器的資源分配成不同使用者的專用環境。這次涉及的服務,則讓使用者透過網路操作資料中心裡的Windows桌面。 想了解VPS的用途與選擇條件,可參考外匯VPS完整介紹。
原本在家中電腦執行的MT4、MT5交易軟體與EA自動交易程式,可以改放到這個遠端Windows環境。即使自己的電腦關機,遠端環境仍可持續運作,因此常被用來執行外匯自動交易。
帳戶登入資訊和已登入的交易軟體,也會留在遠端環境裡。如果第三方能控制它,就可能取得操作交易帳戶的機會。VPS本身不是銀行或券商,但存放在裡面的登入資訊與交易軟體,卻可能讓第三方取得下單權限。
對台灣、香港讀者來說,是否受直接影響,關鍵是有沒有使用該服務、曾經存放哪些帳戶資訊,而不是住在哪裡。另一方面,這起事件也不等於MT4、MT5本身,或全球所有VPS都遭到入侵。
GMO第1報至第4報,說明了哪些變化?
第1報:發現惡意程式,資料可能被查看
10月21日的第1報確認,部分使用者環境遭植入惡意程式,伺服器內資料可能被第三方查看。當時公司表示,尚未確認其保管的個資外洩,或被查看的資訊遭到濫用。GMO第1報
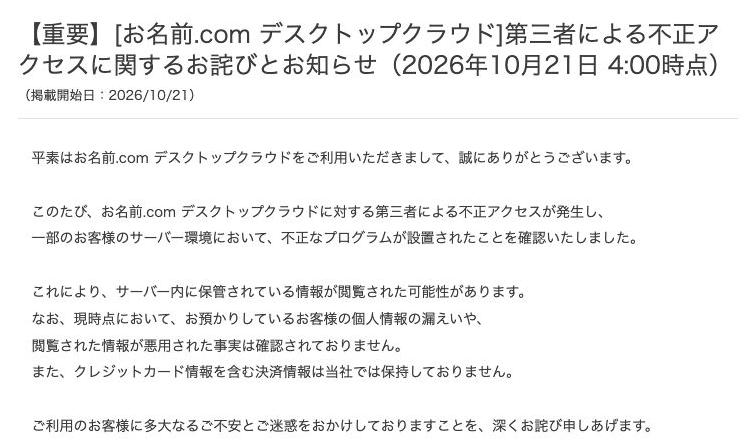
中文重點(編輯摘要翻譯)
確認部分環境被植入惡意程式,伺服器內資料可能被檢視;當時尚未確認資料遭濫用。
「尚未確認」描述的是當時的調查進度。後來有新的通報與公告,就必須一起閱讀,不能只拿最初這句話,推論整起事件沒有造成損害。
第2報:收到交易帳戶被擅自操作的通報
10月22日的第2報,明確提到使用者反映交易帳戶遭第三方不當操作。公告也說明,保存在伺服器內的交易帳戶登入資訊等,可能被取得並用於未經授權的操作。GMO第2報
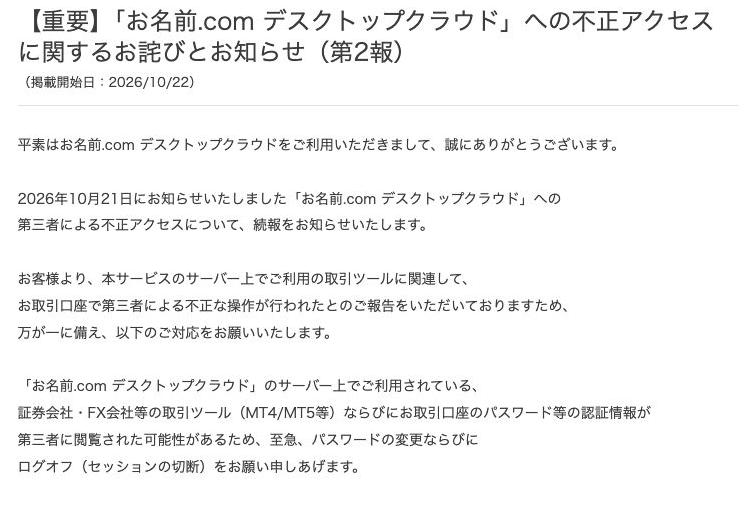
中文重點(編輯摘要翻譯)
收到交易帳戶遭第三方不當操作的通報,要求更改認證資訊並切斷登入連線。
到這個階段,事件已不只是無法使用雲端桌面的不便,還涉及它連接的交易帳戶。即使公司未在該服務伺服器保存信用卡等付款資訊,也不代表使用者自行存放的交易帳戶資訊不受影響。
第3報:改密碼後,仍要切斷所有登入連線
10月23日的第3報進一步強調,應從未用於外匯交易的其他裝置更改認證資訊,並切斷所有連線。原因是部分交易業者的系統,在密碼變更後,原本已建立的連線仍可能繼續有效。GMO第3報
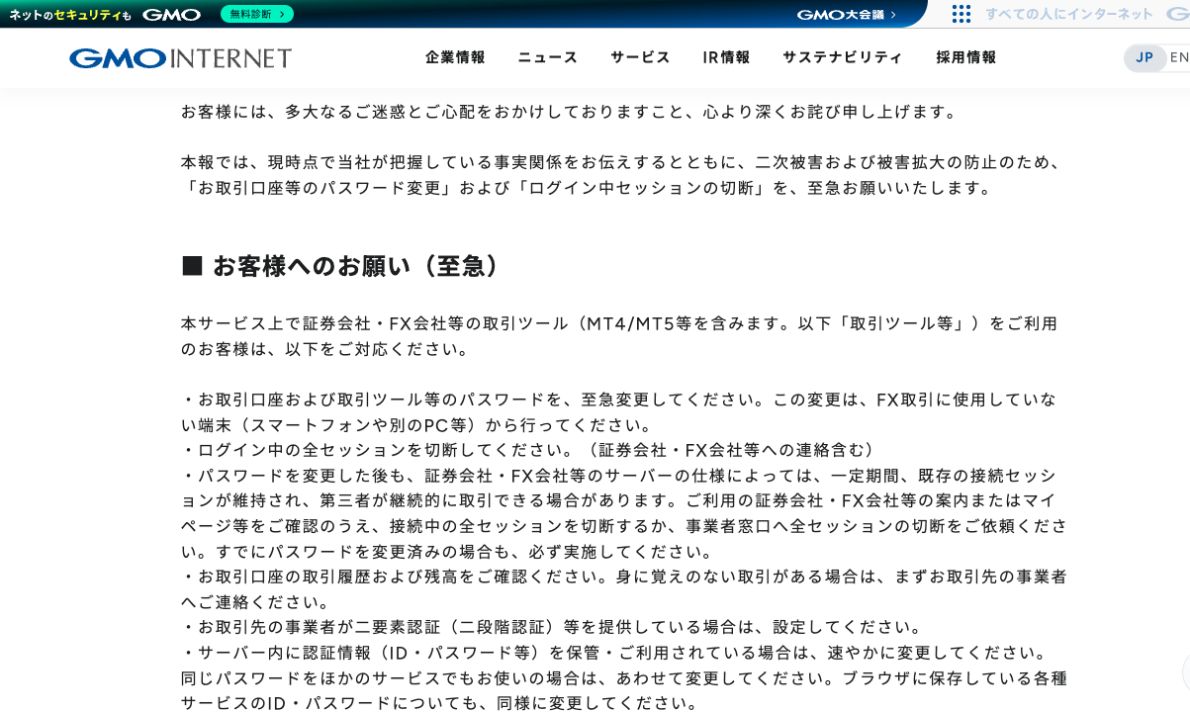
中文重點(編輯摘要翻譯)
密碼變更後,既有連線仍可能有效;即使已改密碼,仍須切斷所有連線。
關掉自己手機上的App,與撤銷所有裝置、包括第三方裝置的登入狀態,並不相同。如果不知道如何操作,應直接向交易業者詢問,如何切斷帳戶的所有有效連線。
公告也提醒,收到自稱攻擊者的訊息時,不要回覆,也不要開啟連結或附件;另建議預防性檢查自己的電腦與手機。這不代表GMO已確認每一位使用者的個人裝置都被感染。
第4報:確認資料遭攜出,公布慰問金與交易損失補償
10月24日11:50(日本時間;台灣/香港10:50)的第4報,GMO確認服務系統存在安全問題,已發生未經授權存取及客戶資料被攜出。調查已從最初「可能遭檢視」推進至確認資料外流。GMO第4報(2026年10月24日11:50,日本時間)
| 措施 | 對象、條件與通知時程 |
|---|---|
| 一律5,000日圓慰問金 | 目前所有使用者均適用,不論是否有金錢損失,且與不當交易補償分開。依本文匯率約為新台幣1,039元/港幣250元。領取程序與付款時程等資訊,預定於10月30日23:59前寄至登記信箱。 |
| 替代服務免費6個月 | 不直接重啟受侵害的原有系統基礎設施,改為提供獨立雲端平台的轉用方案,適用於希望繼續使用服務的現有訂戶。不會未經同意直接移轉。啟用時間、申請方式,以及不願轉用者的合約與費用處理,預定於10月30日23:59前通知。 |
| 補償不當交易的已實現損失 | 須經GMO調查認定由本次入侵導致,補償範圍包括相關交易損失及手續費等。不包括市場波動損失、預期可得利益與其他間接損害。申請方法、文件、受理期間與付款時間,預定於11月6日前透過官網及登記信箱通知。 |
以上期限以日本時間為準;10月30日23:59相當於台灣/香港22:59。這些是通知程序的期限,不是入帳日期。替代服務的功能差異、免費範圍,以及免費期滿後的費用與合約條件,也會在申請前說明,供使用者確認。
是否符合補償資格,將依交易與存取紀錄等資料逐一確認。使用者應保存可證明交易時間、內容及損失的資料,並向交易業者洽詢取消交易與退款。業者已退款的金額會扣除;若業者不退款,GMO仍將支付經認定符合條件的損失。
重複領取或不實申請可能被要求返還。
詳細提交程序另行公布,可能要求身分證明文件或MT4/MT5等的唯讀密碼(投資者密碼)。GMO表示不會詢問除此以外的密碼或PIN碼。不要交出可下單的交易密碼,應確認正式通知及提交管道。
日本使用者在X上說了什麼?
公開貼文裡,有人描述損失,也有人反映無法登入、無法判斷下一步該怎麼做。以下為貼文內容摘要,並非老J直接訪問當事人,或獨立查核其帳戶明細後的結論。
HAYATO(@sehrpsb1,日本時間10月22日23:28)表示,自己在同一台VPS執行多個MT4與MT5,其中一個被設定了EA,並在約10秒內損失資金。這是投稿者對當時情況的描述。原始X貼文
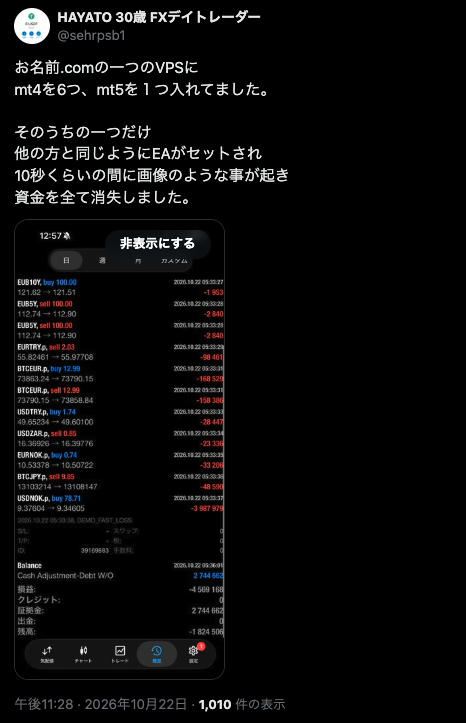
貼文中文翻譯
「我在Onamae的一台VPS裡,放了6個MT4和1個MT5。其中只有一個,和其他人一樣被設定了EA。大約10秒內就發生圖片中的情況,資金全部損失了。」
附圖可見多筆交易與損益紀錄。
僅憑這張圖片,無法確認EA由誰設定、操作經過或精確損失金額。此處呈現的是投稿者的受害自述。
ゆとにー(@yutoriineet,日本時間10月22日22:42)表示,收到自稱攻擊團隊的郵件,其中的帳戶號碼與損失金額,和自己的情況吻合。帳戶資料吻合,仍不足以確認寄件者就是實際攻擊者。原始X貼文
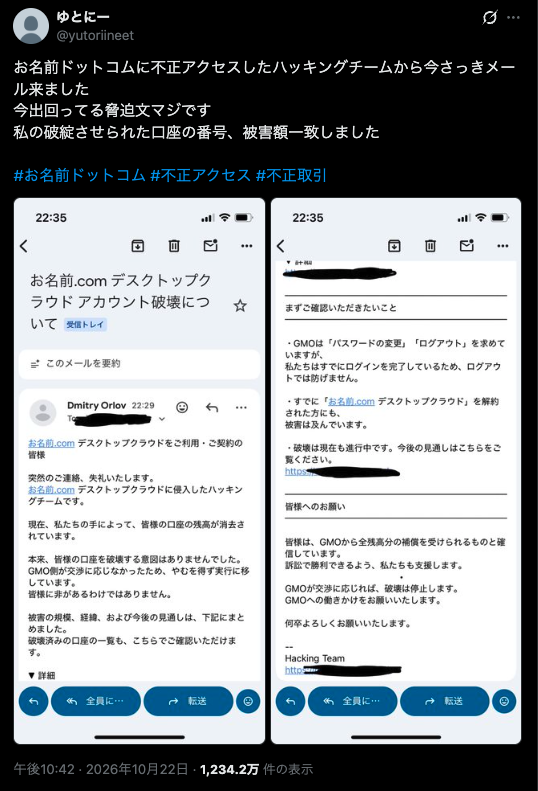
中文重點(編輯摘要翻譯)
投稿者表示,剛收到自稱入侵Onamae的駭客團隊寄來的郵件;郵件記載的帳戶號碼與損失金額,和自己的情況一致。
貼文附帶郵件的中文摘要
寄件者自稱入侵了該服務,並使收件者的帳戶資金蒙受損失。郵件聲稱,因GMO沒有答應談判,才進行這些交易;又表示,若GMO願意談判,就會停止破壞。郵件也要求使用者向GMO爭取補償。
以上均為寄件者的說法,並不證明其身分、GMO是否曾與其談判,或補償承諾屬實。郵件聲稱「無法登出」,也不是經證實的技術結論。保護帳戶時,仍應依GMO第3報與交易業者的官方指引處理。
たまやん(@tamaku2000dx,10月24日)則反映,仍無法登入Desktop Cloud,對更改密碼也感到困惑。這提醒我們,VPS控制面板與外匯帳戶管理容易被混在一起;保護交易帳戶,仍須另外透過券商的官方管道處理。原始X貼文
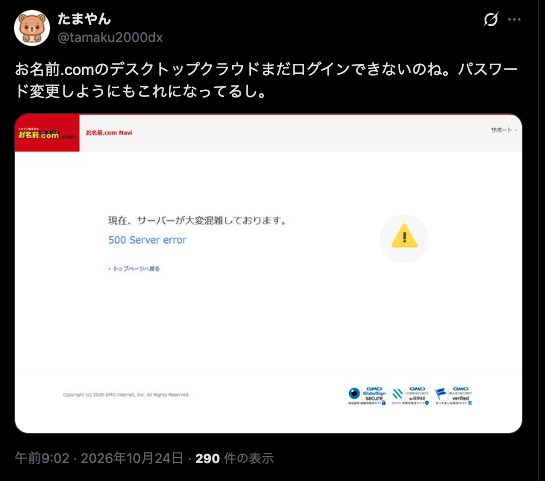
貼文中文翻譯與圖片說明
貼文翻譯:「Onamae的Desktop Cloud還是無法登入。想更改密碼,也出現這個畫面。」附圖顯示「お名前.com Navi」管理介面與「500 Server error」。
這是投稿當時的畫面,不代表所有使用者都遇到相同情況,也不能據此認定券商端的帳戶密碼無法變更。
同一位使用者的經歷,可能被多次轉貼或報導,因此貼文數不能當成受害人數,也不能僅憑這些貼文就斷言「所有帳戶都被攻陷」;更不能把網路流傳的數十億日圓當成已查證的總損失。
NHK、WBS、TBS與朝日電視台報導了哪些具體損失?
除了X貼文,日本電視媒體也採訪了使用者。以下依各台官方文章與節目介紹整理。金額都是受訪者自述,並非整起事件已確認的損失總額。
NHK:平倉後仍發生交易,損失約240萬日圓
NHK於10月23日22:01更新的文章指出,一名60多歲男性表示,自己21日上午已將交易全部平倉,但22日凌晨數分鐘內仍發生數十次交易,損失約240萬日圓。警視廳已收到業者及多名客戶的通報,將釐清實際件數與金額。NHK,10月23日更新
WBS:受訪使用者自述損失600萬日圓
東京電視台10月23日23時播出的WBS,採訪了一名表示因非本人操作的外匯交易損失600萬日圓的使用者。播出畫面中的交易資料顯示「−6,021,744」;下表依節目介紹,採用600萬日圓的概數。WBS報導/10月23日完整節目
TBS:餘額由約430萬日圓降至約6,000日圓
TBS NEWS DIG於10月23日18:37發布的報導,引用JNN採訪的使用者證言,描述帳戶餘額驟減。以兩個概數相減,差額約429.4萬日圓。GMO表示已收到相關反映,仍在調查是否受害及影響範圍。同篇文章也報導PHP漏洞造成的服務異常,但不能因此認定本次VPS入侵就是由PHP漏洞導致。TBS NEWS DIG/JNN
朝日電視台:數秒內大量交易,以及自稱攻擊者的郵件
10月23日《報道ステーション》採訪神奈川縣一名44歲上班族,他自述損失超過600萬日圓,並提到21日16:22:12出現買入500萬美元、數秒後賣出的異常交易。節目說明短時間反覆交易也會產生交易成本;這是受訪者對自身交易的說明與節目解說,不能直接推定所有帳戶的損失機制都相同。
報導也介紹一封聲稱因GMO拒絕交涉而破壞餘額的郵件。GMO則回應,損失金額的細節仍在調查中。郵件中的說法,不等於GMO拒絕交涉已獲證實。朝日電視台供稿/ABEMA TIMES,10月24日01:00/ANN官方報道ステーション影片
損失600萬日圓,大約是新台幣125萬元
ITmedia在10月23日上午整理了X上600萬、230萬及55萬日圓的損失自述。同日晚間,JNN採訪的使用者則表示,帳戶餘額由約430萬日圓降至約6,000日圓。換算成台幣、港幣,更能理解這些金額對個人的分量。ITmedia,10月23日、TBS NEWS DIG/JNN,10月23日
| 來源與性質 | 日圓 | 新台幣概算 | 港幣概算 |
|---|---|---|---|
| NHK受訪者的損失自述 | 約240萬日圓 | 約49.9萬新台幣 | 約12萬港元 |
| WBS受訪者的損失自述 | 600萬日圓 | 約124.6萬新台幣 | 約30萬港元 |
| 朝日電視台受訪者的損失自述 | 600萬日圓以上 | 約124.6萬新台幣以上 | 約30萬港元以上 |
| ITmedia整理的損失自述 | 600萬日圓 | 約124.6萬新台幣 | 約30萬港元 |
| 同報導的另一則自述 | 230萬日圓 | 約47.8萬新台幣 | 約11.5萬港元 |
| 同報導的另一則自述 | 55萬日圓 | 約11.4萬新台幣 | 約2.75萬港元 |
| JNN採訪的餘額變化 | 約430萬→約6,000日圓 差額約429.4萬日圓 | 差額約89.2萬新台幣 | 差額約21.47萬港元 |
上表是媒體報導的個別自述,不是已確認的事件總損失。不同報導可能提到同一位當事人,因此不能直接加總。JNN那一列也是以兩個約數計算的餘額差,並非精確的損失核定金額。
此外,日本外匯業者「外為ファイネスト」(Gaitame Finest)10月21日正式公告,已確認部分帳戶發生未經授權的登入與交易。這屬於交易業者的確認,證據性質與個人貼文不同;但該公告本身並未把資訊外洩來源確定為Onamae。Gaitame Finest公告
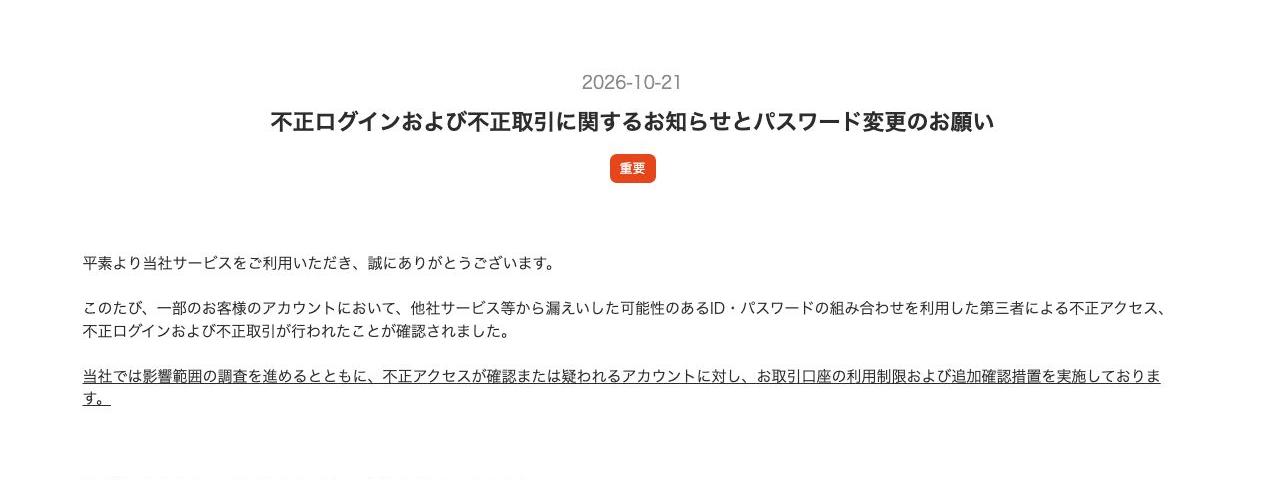
中文重點(編輯摘要翻譯)
確認部分帳戶出現未經授權的登入與交易。公告未認定資訊外洩來源就是Onamae。
駭客想得到什麼?勒索要求已獲證實,放空獲利仍缺乏證據
「約77億日圓、17%帳戶遭破壞」是攻擊者的主張
NHK報導,犯案聲明宣稱截至23日已破壞17%的客戶帳戶、約77億日圓規模,並威脅破壞其餘83%的帳戶及公開、出售機密資料。77億日圓並非GMO或警方確認的損失總額。依同一匯率基準換算,約為新台幣16.0億元/港幣3.85億元,僅用來說明聲明數字的規模。該報導也未確認具體贖金要求金額。NHK關於犯案聲明的報導
受害帳戶虧損,不代表那筆錢進了攻擊者口袋。反覆下單造成的交易損失,與直接盜走資金,是不同的情況。
勒索:把使用者的損失,變成對公司的壓力?
ITmedia提到,有使用者收到疑似犯案聲明的郵件,內容暗示向GMO索取金錢。X也出現前述的收信分享,GMO第3報則提醒提防自稱攻擊者的聯絡。ITmedia,10月23日、GMO第3報
也有人貼出預告公開客戶資料的郵件。カケル(@shigeru_busines)表示,自己以前註冊過Onamae Desktop Cloud,並分享一封據稱來自攻擊者的郵件截圖。原文
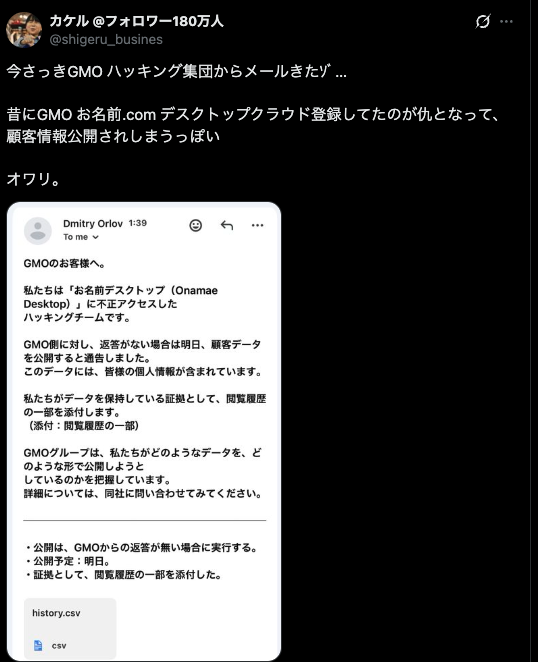
貼文與附帶郵件的中文摘要
投稿者擔心,自己過去註冊該服務留下的客戶資料可能被公開。郵件寄件者自稱入侵了該服務,聲稱若GMO沒有回覆,將於「明天」公開客戶資料,其中包含個人資訊。寄件者又稱,已附上一部分瀏覽紀錄,作為持有資料的證據。
畫面可見名為「history.csv」的附件。
這張圖片能確認的,是貼文展示了含有上述主張的郵件。我們並未檢查附件內容,也未驗證資料真偽、是否實際公開,或GMO與寄件者之間的往來。僅憑圖片無法確定「明天」指哪一天;這封郵件也沒有列出具體贖金金額。
它同樣不足以證明所有曾註冊的使用者都受到影響。
老J注意的是施壓方式:除了交易損失,文面還以公開個資作為威脅,似乎試圖放大使用者的不安,促使他們要求營運公司採取行動。這是根據公開文面的解讀,並非對攻擊者實際取得多少資料所下的結論。
10月24日第4報中,GMO正式證實已收到疑似攻擊者的金錢要求,並表明不會接受要求。具體要求金額與先前交涉細節仍未公布。GMO第4報(2026年10月24日11:50,日本時間)
GMO表示,威脅內容包括繼續不當操作日本及海外70多家證券、外匯公司等業者的客戶帳戶,以及公開客戶電腦相關資訊、發動勒索軟體攻擊。70多家不代表這些金融機構本身都遭入侵,也不代表所有威脅均已付諸實行。GMO正要求交易業者封鎖存取、強制切斷所有連線,並向政府請求採取主動式網路防禦措施;這不等於政府已決定啟動。
即使出現金錢要求,也不能因此認定使用了會加密檔案的「勒索軟體」。竊取資訊、濫用交易權限,以及要求贖金,可能出現在同一事件中,但每一部分仍需要各自的證據。
放空:先建立空單,再靠股價下跌獲利?
另一種可以想像的動機,是先放空相關公司的股票,再藉攻擊打擊市場信心,從股價下跌獲利。台灣常說放空、融券賣出,香港則常說沽空;基本概念是先借入股票賣出,之後買回歸還,若買回價格較低,扣除成本後便有價差收益。
但目前沒有查到證據,證明這次攻擊者持有GMO相關股票的空單。要支持這個說法,至少要知道是哪一家上市公司、攻擊前後的部位與成交時間,以及交易帳戶或資金與攻擊者的關聯。即使新聞後股價下跌,也不足以證明攻擊動機。
還要注意,提供服務的GMO Internet股票代碼是4784,GMO Internet Group則是9449,並不是同一檔股票。只寫「GMO股價」而不分清楚公司,很容易把行情和空單資料混在一起。GMO Internet於10月23日的揭露文件
目前,GMO已正式證實收到金錢要求;至於放空獲利的動機,仍缺乏實際證據。應將已公布的勒索情況與尚未確認的交易動機分開看待。
日本近期不只這一起:雲端、軟體會員與配送資料都出事
把這起事件放回日本近期的資安新聞裡,會看到受影響的服務類型相當廣。從企業使用的雲端,到消費者註冊的軟體帳號、包裹配送資料,都可能成為攻擊目標。
| 公布日期/事件 | 官方說明 | 對使用者的提醒 |
|---|---|---|
| 10月23日第5報 Park24/Times CAR | 約146萬筆駕照等身分證明文件影像資料確認有對外傳送痕跡。資料原以加密形式保存,並不代表已確認影像內容可被讀取。 官方公告 | 身分文件不像密碼容易更換,詳見下方專節。 |
| 10月8日公布、19日更新 LAWSON | LAWSON ID共2,155,345筆電子郵件、姓名等資訊外洩;另有App預約26筆涉及姓名、電話及部分信用卡號。 官方公告 | 不代表215萬筆都包含信用卡資料;須區分資料種類與範圍。 |
| 10月16日第4報 大和運輸(Yamato) | 黑貓後付款服務約526萬筆顧客資料、約5萬筆收件資料等確認遭攜出,包括姓名、地址、電話、商品明細等;不含信用卡資料與密碼。 官方公告 | 知道購買品項的人也可能假冒客服催款或退款。不能擴大解讀為所有黑貓會員資料外洩。 |
| 10月22日 CAPCOM/CAPCOM ID | 全球11,774,247筆電子郵件與識別資訊外洩;其中43筆涉及生日等資料,196筆帳戶密碼遭擅自變更。不含信用卡資料。 官方公告 | 不是日本國內的統計。台灣、香港玩家也應確認自己的帳戶通知。 |
| 10月7日 IDC Frontier | 確認IDCF Cloud東日本Region 1的服務故障源於第三方勒索軟體攻擊。IDC Frontier第2報 | 雲端服務也可能中斷,獨立於原環境之外的備份很重要。 |
| 10月15日 SOURCENEXT | 用於取得會員資訊的API遭濫用,官方公布有人藉此取得資料。可能外洩的資料範圍涉及22,519,960筆,項目包括電子郵件、密碼、姓名等。SOURCENEXT公告 | 若其他服務使用相同帳號密碼,可能面臨連鎖風險。 |
| 10月23日第5報 佐川急便 | 可能外洩的個資最多約5,323萬筆,含重複紀錄,不是實際受害人數,也不是確認全部外洩的筆數。網頁包裹查詢於同日恢復。佐川急便第5報 | 知道收件資訊的人,可能冒充物流業者發送更具可信度的詐騙訊息。 |
Times CAR:為什麼駕照影像外洩格外嚴重?
Park24在10月23日第5報說明,原先列為可能受影響的約160萬筆身分證明影像中,約146萬筆確認有對外傳送痕跡。影像原以加密形式保存,不代表已確認內容可直接讀取,但公司也無法排除日後被解密的可能。Park24第5報
公司原本在會員有效期間及退會後7年保留駕照等影像;目前已改為完成註冊後不再保留,既有影像預定10月底前刪除。符合公司公告所列條件的受影響對象,將獲3,000日圓等值現金或禮券。
申請會員時用來證明「我是本人」的文件,一旦流出,就可能被拿來冒用身分。改密碼無法收回已流出的姓名、照片等資料。但這也不代表只有駕照影像就必然能冒名申辦成功,仍取決於各服務的驗證方式。
曾使用日本服務的台灣、香港讀者,應確認過去交過哪些文件及個別通知,不能只看自己現在是否仍是會員。
SOURCENEXT並未確認每位使用者的每個欄位都外洩;佐川急便此次列出的資料範圍,則不含密碼與信用卡資訊。只比數字大小,反而容易忽略真正需要防範的風險。
這些事件發生時間接近,也不代表已確認出自同一批駭客、相同漏洞或相同手法。台灣、香港讀者如果使用日本購物網站或其他日本服務,應逐一查看自己使用過的服務公告,而不是只看一份網路上的「外洩企業名單」。
AI被用來攻擊,已是現實;但本案是否使用AI,仍未確認
AI成為攻擊者的工具,並非只存在於想像。Anthropic在2025年11月公布一項網路間諜活動報告,指出有人濫用Claude Code,嘗試入侵約30個組織。這是該公司依自身調查提出的報告與評估。Anthropic調查報告
如果AI協助分析目標、閱讀程式碼與設定、反覆執行工作,攻擊者能處理的工作量便可能增加。防守方也更難只靠「攻擊很費工,應該不會輪到我」來期待安全。
不過,已查核的GMO公告,並未提供證據證明這次Onamae攻擊使用了AI。短時間內大量下單、操作多個帳戶,也可能由傳統自動化程式完成,不能只看速度就判定是AI攻擊。
老J認為,AI濫用的現實足以讓我們提高警覺;但要找出本案原因,仍得依據調查結果。無論最後是否證實AI參與,都不影響我們現在就該檢查帳戶與電腦。
NHK採訪的S&J社長三輪信雄,將使用者系統環境遭入侵的風險,比喻為大樓管理員的備用鑰匙遭竊,並提醒AI可能加快漏洞發現與攻擊速度。這是專家的風險分析,並不等於技術調查已證實本案使用AI。NHK專家訪談
自己的電腦與帳戶,也要仔細檢查
若你使用了受影響服務,應依GMO與交易業者公告,從另一台安全裝置更改認證資訊、切斷所有登入連線,並核對餘額與交易紀錄。發現不認識的訂單時,保留訂單編號、時間與明細,再向交易業者通報。
個人電腦方面,更新作業系統、瀏覽器與交易軟體,並使用可信的安全工具檢查。不要隨便執行來源不明的EA、設定檔、瀏覽器擴充功能,或自稱攻擊者寄來的附件。原環境尚未確認安全前,也別急著把新密碼重新輸入進去。
交易帳戶、電子郵件與雲端服務應使用不同密碼,並啟用服務提供的多因素驗證。備份也要有一份放在不會隨原環境一起受損的位置;疑似受到感染的備份,不能未經檢查就整套還原。
EA停了,不代表持倉也消失
VPS停機後,裡面的EA無法繼續監控與下單,但券商端的持倉並不會因此消失。以MT5來說,已設定的停損/停利(SL/TP)由交易伺服器處理;在交易軟體終端執行的移動停損,則會在終端停止運作後停止更新。香港讀者也常把停損稱為「止蝕」。MetaTrader 5官方說明
你設定的停損,是由EA在內部判斷,還是已經送出到券商伺服器?了解這個差別,才能在交易環境中斷時知道該檢查什麼。這是在說明處理位置,不是保證訂單一定以指定價格成交。
慰問金與損失補償分開,先保存申請所需紀錄
第4報已公布補償方針。5,000日圓慰問金不是損失補償上限。應保存交易紀錄,向交易業者洽詢退款,並確認GMO預定11月6日前公布的申請程序。GMO第4報(2026年10月24日11:50,日本時間)
10月24日的X上,已有使用者聲稱收到海外券商補償,但本稿尚未確認這是該業者普遍適用的官方政策。不要因為別人貼了補償畫面,就假定自己的帳戶一定適用相同條件,仍應直接向所用業者查詢。
這件事讓老J想重新檢查的,是自己把哪些工作交出去了。可以讓EA執行交易判斷,但登入資訊的管理、異常通知、另一台裝置的查詢方式,以及緊急聯絡管道,都不能跟著放著不管。
即使你沒有使用日本VPS,這些問題依然值得確認:通往自己資金的登入資訊存在哪裡?那個環境由誰管理?平常看行情之外,也花一點時間把這條路徑弄清楚。
